Domain cexk.de kaufen?
Wir ziehen mit dem Projekt
cexk.de um.
Sind Sie am Kauf der Domain
cexk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cexk.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
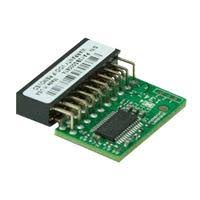
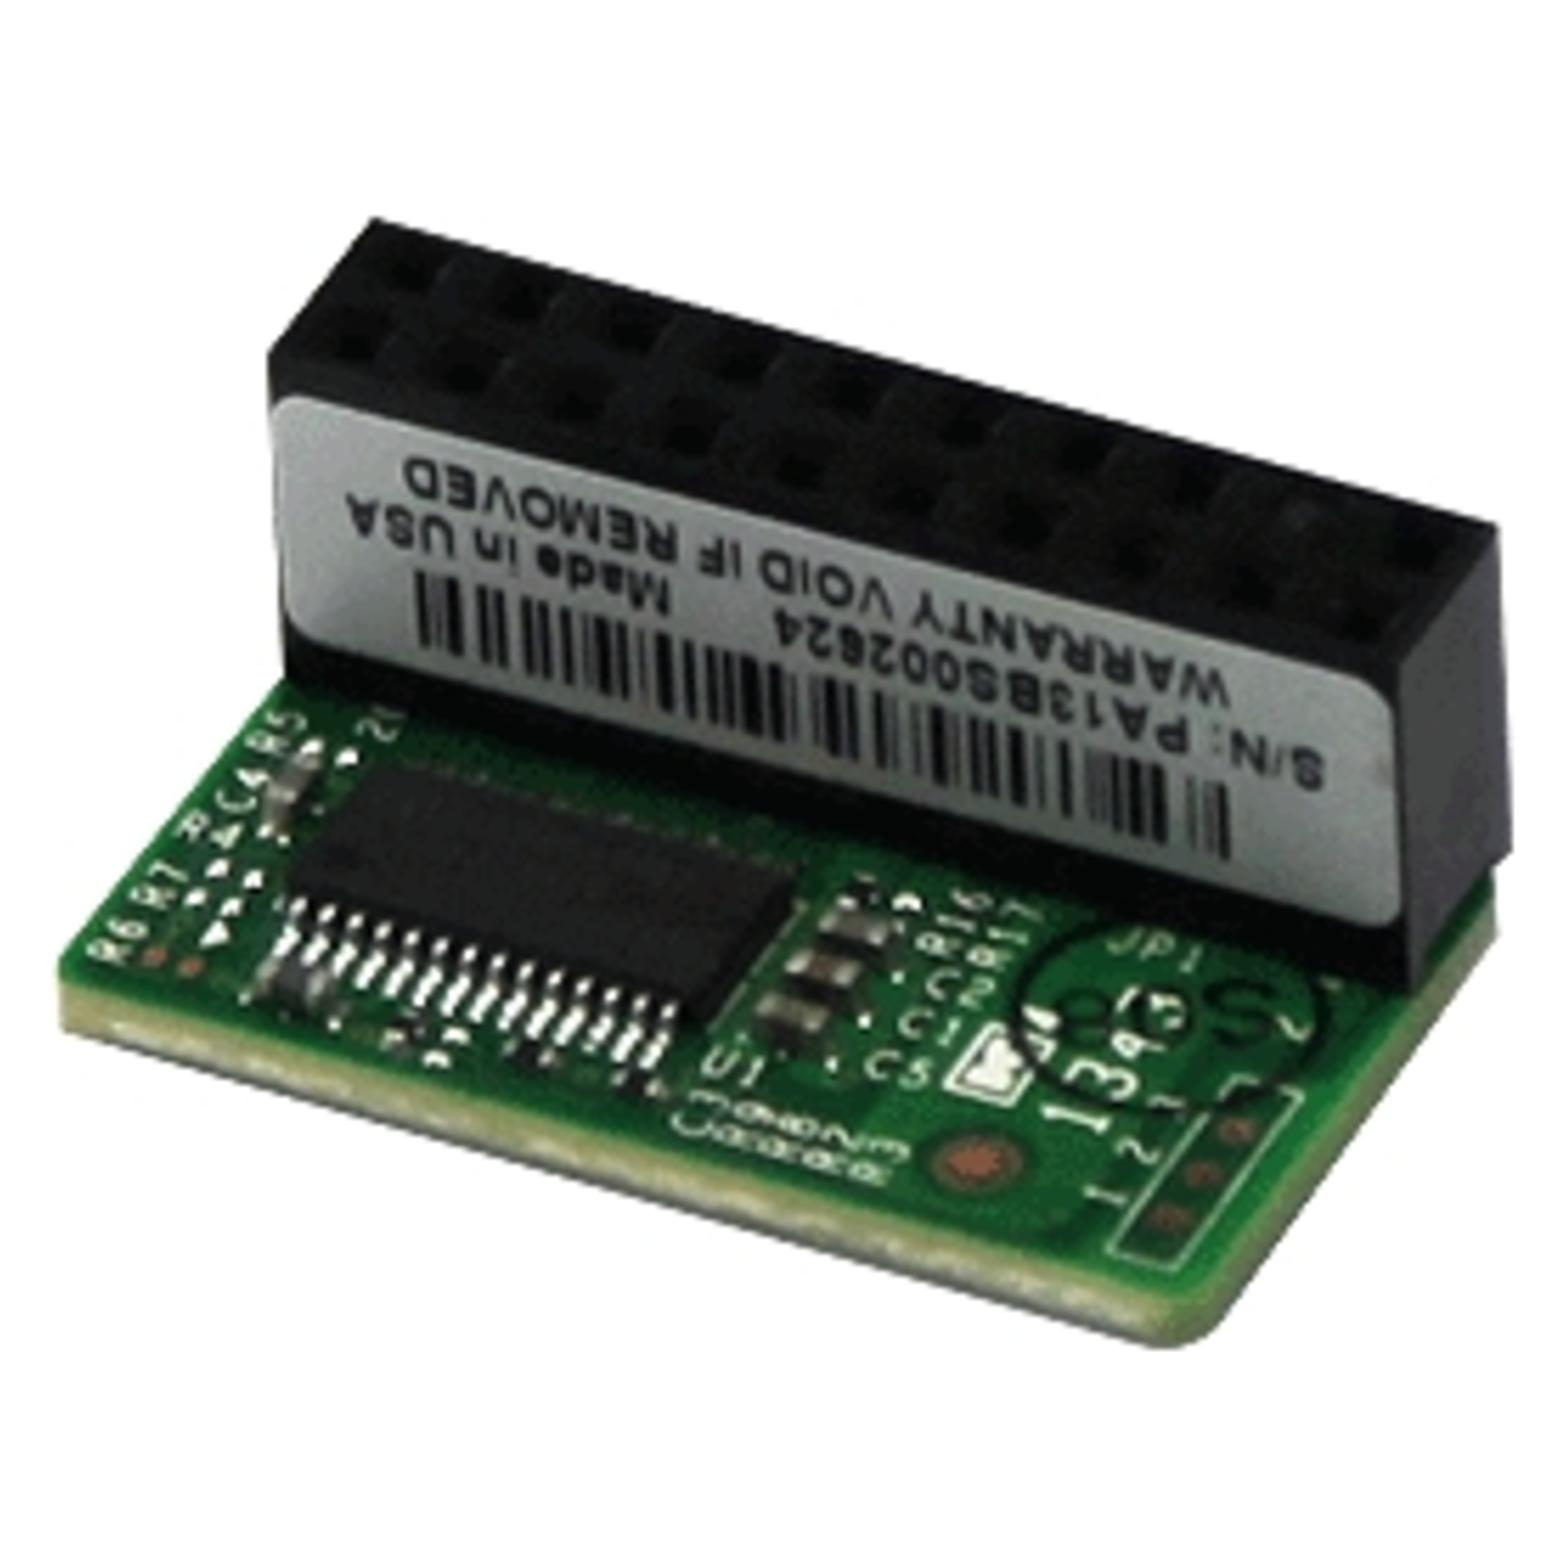
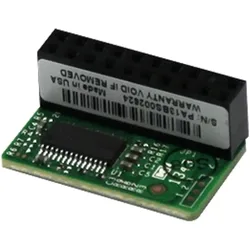
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.53,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Kann ich Windows 11 Spiele, die TPM 2.0 benötigen, austricksen?
Es wird nicht empfohlen, TPM 2.0-Anforderungen zu umgehen, da dies zu Sicherheitsrisiken führen kann. TPM 2.0 ist eine wichtige Sicherheitsfunktion, die den Schutz von sensiblen Daten und Systemintegrität gewährleistet. Wenn ein Spiel TPM 2.0 erfordert, ist es wahrscheinlich, dass es spezifische Sicherheitsfunktionen nutzt, die ohne TPM 2.0 nicht verfügbar wären. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **

Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Kann ich Windows 11 Spiele, die TPM 2.0 benötigen, austricksen?
Es wird nicht empfohlen, TPM 2.0-Anforderungen zu umgehen, da dies zu Sicherheitsrisiken führen kann. TPM 2.0 ist eine wichtige Sicherheitsfunktion, die den Schutz von sensiblen Daten und Systemintegrität gewährleistet. Wenn ein Spiel TPM 2.0 erfordert, ist es wahrscheinlich, dass es spezifische Sicherheitsfunktionen nutzt, die ohne TPM 2.0 nicht verfügbar wären. **
Ähnliche Suchbegriffe für Tpm
-
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.53,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.